Hoàn thiện hệ thống pháp luật, tạo điều kiện phát triển kinh tế dữ liệu
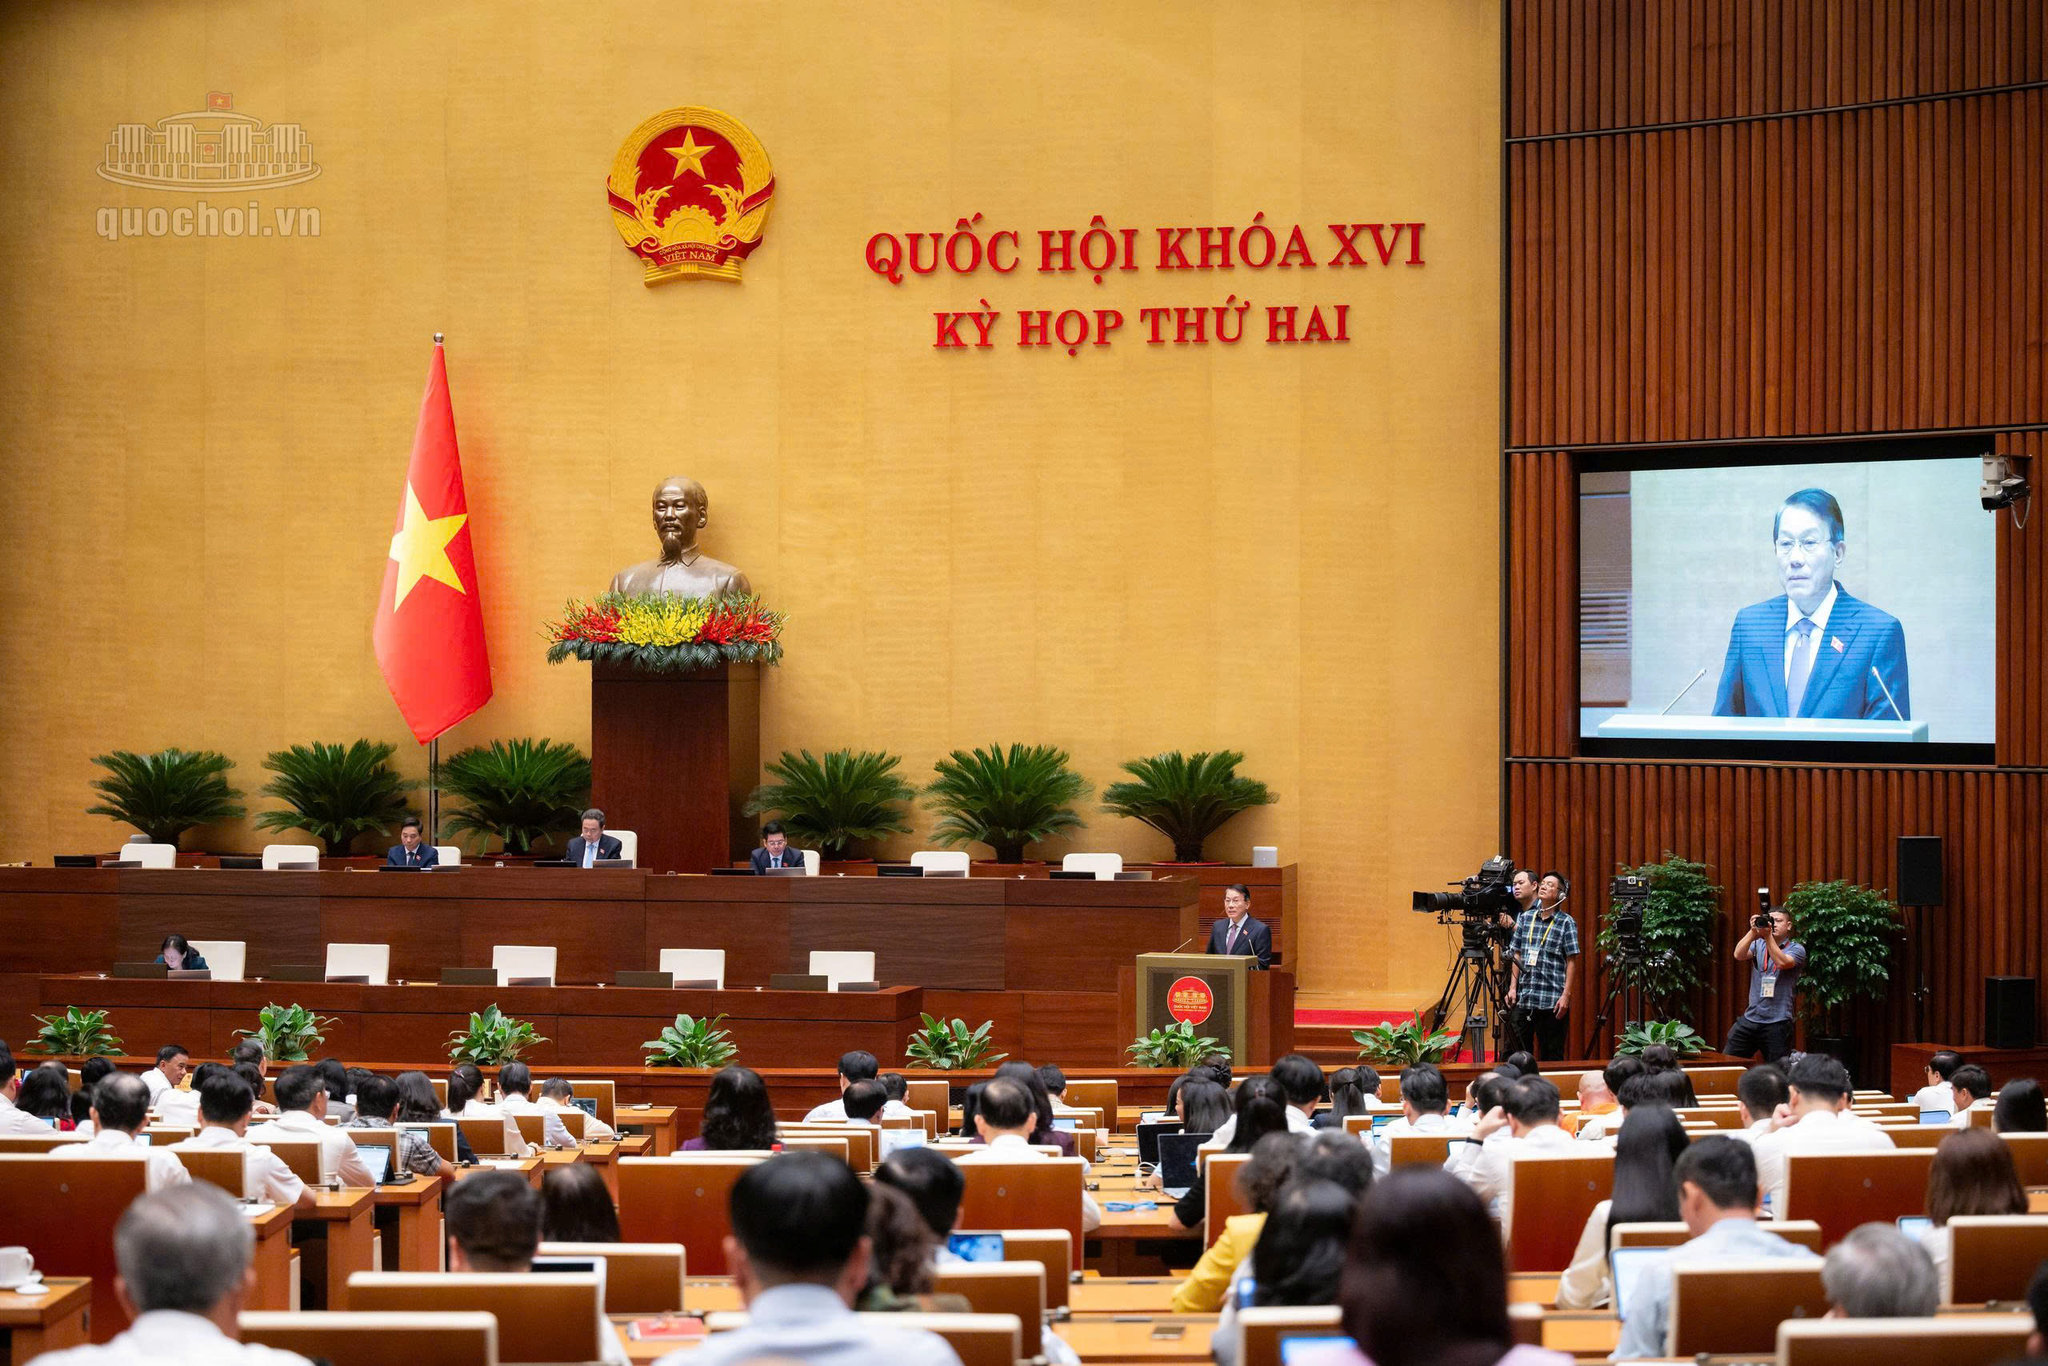
Tiếp tục chương trình làm việc Kỳ họp thứ 2, Quốc hội khóa XVI, sáng 26/10, Quốc hội đã nghe tóm tắt Tờ trình và Báo cáo thẩm tra về dự án Luật An ninh dữ liệu.
Tại phiên họp, thừa ủy quyền của Thủ tướng Chính phủ, Đại tướng Lương Tam Quang, Bộ trưởng Bộ Công an đã trình bày tóm tắt Tờ trình về dự án Luật An ninh dữ liệu.
Theo tờ trình, việc xây dựng các dự án Luật nhằm thể chế hóa kịp thời chủ trương, đường lối của Đảng về bảo vệ an ninh quốc gia, bảo đảm trật tự, an toàn xã hội, phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số quốc gia; hoàn thiện hệ thống pháp luật về an ninh dữ liệu; bảo đảm phù hợp với Hiến pháp, tính thống nhất, đồng bộ của hệ thống pháp luật, tương thích với các điều ước quốc tế, thỏa thuận quốc tế có liên quan mà Việt Nam là thành viên.
Đồng thời, việc xây dựng dự thảo Luật nhằm xác lập cơ sở pháp lý để Nhà nước quản lý, bảo vệ dữ liệu thuộc quyền tài phán của Việt Nam; bảo vệ quyền, lợi ích hợp pháp của tổ chức, cá nhân; tạo điều kiện phát triển kinh tế dữ liệu.
Quan điểm xây dựng: an ninh quốc gia là yêu cầu xuyên suốt; quản lý theo mức độ rủi ro, không áp đặt đồng loạt nghĩa vụ, dữ liệu rủi ro thấp không phát sinh thủ tục; thống nhất với Luật An ninh mạng, Luật Dữ liệu, Luật Bảo vệ dữ liệu cá nhân, kế thừa phân loại dữ liệu quan trọng, dữ liệu cốt lõi theo Luật Dữ liệu; không thành lập tổ chức, bộ máy mới; tham khảo có chọn lọc kinh nghiệm quốc tế.
5 cấp độ rủi ro an ninh dữ liệu
Dự án Luật An ninh dữ liệu được xây dựng gồm 6 chương, 29 điều.
Theo đó, dự thảo Luật quy định nguyên tắc, biện pháp bảo vệ an ninh dữ liệu; quyền, nghĩa vụ, trách nhiệm của cơ quan, tổ chức, cá nhân và nội dung quản lý nhà nước về an ninh dữ liệu. Luật áp dụng đối với cơ quan, tổ chức, cá nhân Việt Nam; cơ quan, tổ chức, cá nhân nước ngoài tại Việt Nam; tổ chức, cá nhân nước ngoài ở ngoài lãnh thổ Việt Nam có hoạt động xử lý dữ liệu thuộc quyền tài phán của Việt Nam hoặc có hành vi xâm phạm an ninh dữ liệu của Việt Nam.
Dự thảo Luật quy định 5 cấp độ rủi ro an ninh dữ liệu; chủ quản dữ liệu tự xác định cấp độ, áp dụng biện pháp bảo vệ tương xứng và chịu trách nhiệm về kết quả xác định, theo cơ chế hậu kiểm là chủ yếu. Chủ quản dữ liệu từ Cấp độ 3 trở lên có trách nhiệm đánh giá tác động, kiểm toán an ninh dữ liệu định kỳ; hệ thống xử lý dữ liệu Cấp độ 4, Cấp độ 5 phải được thẩm định theo quy định. Các biện pháp bảo vệ được áp dụng xuyên suốt từ khâu thiết kế hệ thống đến khi tiêu hủy dữ liệu.
Đối với việc bảo vệ an ninh dữ liệu trong chuyển đổi số, công nghệ mới. Dự thảo Luật quy định trách nhiệm bảo vệ an ninh dữ liệu đối với hạ tầng số, hạ tầng dữ liệu quốc gia trọng yếu, hệ thống vật lý - số, hoạt động xử lý dữ liệu quy mô lớn và chuỗi cung ứng sản phẩm, dịch vụ dữ liệu. Đối với hoạt động nghiên cứu, phát triển, ứng dụng trí tuệ nhân tạo, dự thảo Luật yêu cầu kiểm soát nguồn gốc, bảo đảm tính nguyên vẹn của dữ liệu huấn luyện và dữ liệu dẫn xuất; phòng, chống hành vi đầu độc dữ liệu, trích xuất dữ liệu trái phép; bảo đảm con người có khả năng can thiệp, kiểm soát đối với hoạt động ra quyết định tự động theo quy định của pháp luật.
Dự thảo Luật quy định mật mã an ninh do Bộ Công an thống nhất quản lý, sử dụng để bảo vệ dữ liệu và bí mật nhà nước.
Đồng thời, dự thảo Luật quy định dữ liệu Cấp độ 1, Cấp độ 2 không phải thực hiện thủ tục theo Luật này khi chuyển ra nước ngoài; dữ liệu Cấp độ 3 do chủ quản dữ liệu tự đánh giá và lưu giữ hồ sơ; dữ liệu Cấp độ 4, Cấp độ 5 phải được cơ quan có thẩm quyền thẩm định, chấp thuận trước khi chuyển. Dự thảo Luật đồng thời quy định việc cung cấp dữ liệu theo yêu cầu của nước ngoài, trách nhiệm của bên cung cấp dịch vụ xuyên biên giới, và việc tích hợp đánh giá an ninh dữ liệu trong thủ tục đầu tư, chuyển giao công nghệ hiện hành.
Dự thảo Luật thiết lập cơ chế theo dõi, cảnh báo sớm, báo cáo và điều phối ứng cứu sự cố an ninh dữ liệu. Căn cứ, thẩm quyền, phạm vi và thời hạn áp dụng biện pháp kỹ thuật khẩn cấp được quy định cụ thể ngay trong Luật; việc áp dụng ưu tiên biện pháp ít hạn chế quyền nhất và phải chấm dứt ngay khi căn cứ áp dụng không còn. Tổ chức, cá nhân bị áp dụng biện pháp được bảo đảm quyền khiếu nại, khởi kiện và được bồi thường thiệt hại theo quy định của pháp luật.
Về nguồn lực, quản lý nhà nước và thủ tục hành chính, dự thảo Luật quy định Bộ Công an chủ trì thực hiện quản lý nhà nước về an ninh dữ liệu; Bộ Quốc phòng quản lý đối với dữ liệu, hệ thống thông tin quân sự; hệ thống thông tin cơ yếu do Ban Cơ yếu Chính phủ quản lý. Lực lượng bảo vệ an ninh dữ liệu được bố trí trên cơ sở tổ chức, biên chế hiện có, không hình thành tổ chức, bộ máy mới; quy định nguyên tắc một bộ hồ sơ, một thủ tục, một đầu mối đối với các nội dung trùng lặp giữa các luật có liên quan; công nhận kết quả đã thực hiện hợp pháp theo pháp luật khác; tích hợp hoạt động thẩm định, báo cáo qua hệ thống điện tử thống nhất. Nhà nước có chính sách phát triển công nghiệp an ninh dữ liệu, phát triển nguồn nhân lực và hỗ trợ doanh nghiệp.
Dự thảo Luật sửa đổi, bổ sung Luật An ninh mạng, Luật Dữ liệu để bảo đảm tính thống nhất của hệ thống pháp luật; dự kiến có hiệu lực thi hành từ ngày 01/7/2027. Dự thảo Luật quy định điều khoản chuyển tiếp, kế thừa hồ sơ, kết quả đã thực hiện và lộ trình đáp ứng yêu cầu đối với hệ thống thông tin đang vận hành.
Cần thống nhất khái niệm “rủi ro an ninh dữ liệu” với cấp độ rủi ro
Trình bày tóm tắt Báo cáo thẩm tra dự án Luật, Thượng tướng Lê Tấn Tới, Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại nêu rõ, Ủy ban Quốc phòng, An ninh và Đối ngoại nhất trí với sự cần thiết ban hành dự án luật như Tờ trình của Chính phủ. Dự án luật cơ bản phù hợp với chủ trương đường lối của Đảng, Hiến pháp năm 2013 và đảm bảo tính thống nhất trong hệ thống pháp luật, tương thích với các điều ước quốc tế mà Việt Nam là thành viên. Hồ sơ dự án Luật đã được Chính phủ chuẩn bị đầy đủ, đúng quy định của Luật Ban hành văn bản quy phạm pháp luật, đủ điều kiện trình Quốc hội xem xét và thông qua tại Kỳ họp thứ 2 này.
Ủy ban Quốc phòng, An ninh và Đối ngoại nhất trí với tên gọi Luật An ninh dữ liệu và cơ bản nhất trí với phạm vi điều chỉnh, đối tượng áp dụng, giải thích từ ngữ, áp dụng pháp luật. Tuy nhiên, Ủy ban đề nghị cần thống nhất khái niệm “rủi ro an ninh dữ liệu” với cấp độ rủi ro tại Điều 8; lược bỏ các khái niệm không được sử dụng trong nội dung dự thảo Luật; phân định ranh giới giữa an ninh dữ liệu với an ninh mạng, an ninh thông tin, bảo vệ dữ liệu cá nhân để đảm bảo khả thi khi áp dụng.
Báo cáo thẩm tra cho biết, cơ quan chủ trì thẩm tra cơ bản nhất trí với các cấp độ rủi ro an ninh dữ liệu, song đề nghị quy định rõ tiêu chí đối với các cấp độ rủi ro, thống nhất nguyên tắc cấp độ rủi ro an ninh dữ liệu là căn cứ xác định yêu cầu bảo vệ đối với hệ thống xử lý dữ liệu đó.
Ủy ban Quốc phòng, An ninh và Đối ngoại cơ bản nhất trí với quy định phân định trách nhiệm giữa chủ quản dữ liệu, bên xử lý dữ liệu và bên cung cấp sản phẩm, dịch vụ; quy định thẩm định an ninh dữ liệu thực hiện một lần, đồng thời với thẩm định an ninh mạng, không yêu cầu bàn giao mã nguồn, trọng số mô hình; quy định về hạ tầng số, trung tâm dữ liệu, điện toán đám mây, song đề nghị phân định trách nhiệm gắn với quyền quyết định đối với dữ liệu và phạm vi kiểm soát của từng chủ thể, bổ sung trình tự, thời hạn thẩm định đối với hệ thống cấp độ 4, cấp độ 5 không thuộc thẩm định an ninh mạng.
Đối với chuyển dữ liệu xuyên biên giới và các quy định có yếu tố nước ngoài. Thượng tướng Lê Tấn Tới cho biết, Ủy ban cơ bản nhất trí với cơ chế phân luồng chuyển dữ liệu ra nước ngoài theo cấp độ rủi ro, không đặt yêu cầu lưu trữ dữ liệu tại Việt Nam mà tập trung kiểm soát khóa giải mã; cơ chế xử lý yêu cầu cung cấp dữ liệu trực tiếp của cơ quan nước ngoài; giới hạn thời hạn áp dụng biện pháp kỹ thuật đối với dịch vụ xuyên biên giới không quá 90 ngày, song đề nghị quy định rõ dữ liệu cấp độ 5 không được chuyển ra nước ngoài trừ trường hợp Thủ tướng Chính phủ quyết định.
Bên cạnh đó, cơ quan chủ trì thẩm tra cũng đề nghị bổ sung khóa giải mã tham số mật mã của hệ thống cấp độ 4, cấp độ 5 vào phạm vi không được chuyển. Xác định rõ chủ thể có thẩm quyền quyết định biện pháp hạn chế, tạm dừng dịch vụ xuyên biên giới. Bổ sung cơ chế thông báo khi thay đổi quyền kiểm soát đối với doanh nghiệp quản lý dữ liệu từ cấp độ 4 trở lên.
Ủy ban Quốc phòng, An ninh và Đối ngoại cũng cơ bản nhất trí với các quy định về cảnh báo sớm, biện pháp kỹ thuật khẩn cấp, ứng phó sự cố lực lượng và quản lý nhà nước, song đề nghị làm rõ việc điều phối sự cố đối với hệ thống thông tin quân sự, cơ yếu trong hệ thống chuyên ngành của Bộ Quốc phòng, cơ yếu Chính phủ; bổ sung diễn tập ứng phó sự cố đối với hệ thống cấp độ 4, cấp độ 5; quy định rõ thẩm quyền, điều kiện, trình tự và cơ chế bồi hoàn khi huy động lực lượng, phương tiện của tổ chức, cá nhân cho thống nhất với pháp luật về trưng mua, trưng dụng tài sản.
T.H