Chưa đầy 1 phút có một cuộc tấn công mạng và lưu ý cho doanh nghiệp
Năm 2025, cứ gần 1 phút, Việt Nam lại ghi nhận một cuộc tấn công mạng, trong đó 41,18% nhắm vào lĩnh vực tài chính, ngân hàng, chứng khoán và bảo hiểm. Thực trạng này cảnh báo doanh nghiệp phải chủ động bảo vệ hệ thống, sẵn sàng ứng phó trước các nguy cơ ngày càng phức tạp.
Tấn công mạng không chỉ gây thiệt hại về dữ liệu
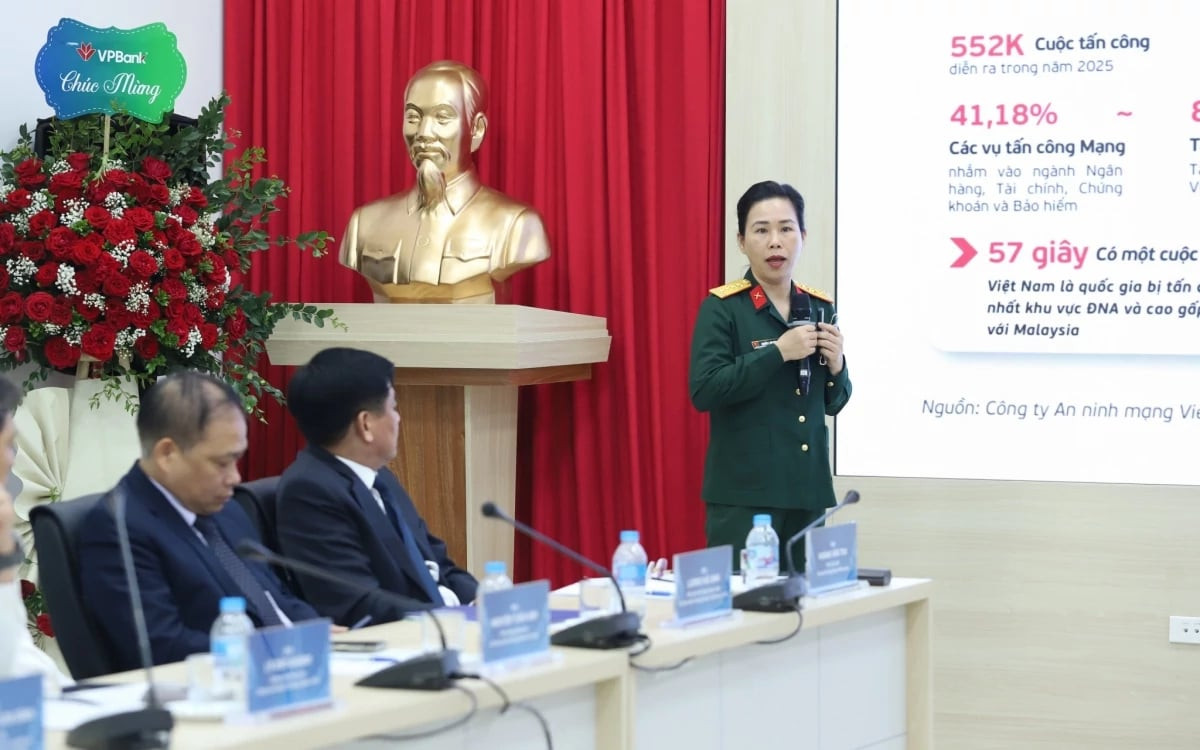
Tại Tọa đàm 30 năm ngành Chứng khoán Việt Nam, bà Nguyễn Thị Sơn Bình, Phó Giám đốc Trung tâm Giải pháp Doanh nghiệp số, Tổng công ty Viễn thông Viettel (Viettel Telecom), dẫn số liệu của Công ty An ninh mạng Viettel cho biết, năm 2025, Việt Nam ghi nhận 552.000 cuộc tấn công mạng, trong đó 41,18% nhắm vào lĩnh vực ngân hàng, tài chính, chứng khoán và bảo hiểm.
“Như vậy cứ 57 giây lại có một cuộc tấn công. Việt Nam là quốc gia bị tấn công mạng cao nhất khu vực Đông Nam Á và cao gấp 2,5 lần so với Malaysia”, bà Bình thông tin.
Đại diện Viettel Telecom cũng cho biết, khoảng 8,5 triệu tài khoản tài chính, ngân hàng tại Việt Nam bị lộ lọt dữ liệu. Những con số này cho thấy an ninh mạng không còn là vấn đề riêng của bộ phận công nghệ thông tin, mà gắn trực tiếp với khả năng duy trì hoạt động, bảo vệ tài sản và uy tín của doanh nghiệp.
Khi hoạt động kinh doanh ngày càng phụ thuộc vào nền tảng số, dữ liệu và các hệ thống kết nối, một sự cố an ninh mạng có thể gây ra nhiều hệ lụy hơn việc mất dữ liệu hay bị chiếm quyền truy cập. Hệ thống ngừng hoạt động có thể làm gián đoạn cung cấp dịch vụ, ảnh hưởng đến khách hàng, phát sinh chi phí khôi phục và làm suy giảm niềm tin đối với doanh nghiệp.
Vụ tấn công mạng nhằm vào Công ty CP Chứng khoán VNDirect tháng 3/2024 là một ví dụ điển hình. Từ ngày 24/3/2024, hệ thống của công ty bị tấn công, khiến nhà đầu tư không thể truy cập nền tảng để thực hiện giao dịch trong nhiều ngày. Doanh nghiệp phải triển khai các biện pháp khôi phục trước khi từng bước đưa hoạt động giao dịch trở lại bình thường.
Theo thông tin được công bố thời điểm đó, sự cố không ảnh hưởng đến trạng thái tài sản trên tài khoản chứng khoán của khách hàng. Tuy nhiên, việc hệ thống ngừng hoạt động vẫn khiến nhà đầu tư bị hạn chế khả năng mua, bán theo diễn biến thị trường. Những quyết định cần thực hiện trong thời gian xảy ra sự cố không thể tiến hành thông qua nền tảng của công ty.
Trường hợp VNDirect cho thấy, thiệt hại từ tấn công mạng không nhất thiết biểu hiện ngay bằng số tiền bị chiếm đoạt. Việc gián đoạn hệ thống cũng có thể ảnh hưởng đến hoạt động kinh doanh, khả năng cung cấp dịch vụ và quyền chủ động của khách hàng. Với doanh nghiệp ở những lĩnh vực phụ thuộc nhiều vào hệ thống số, thời gian gián đoạn càng kéo dài thì áp lực khôi phục hoạt động và duy trì niềm tin càng lớn.
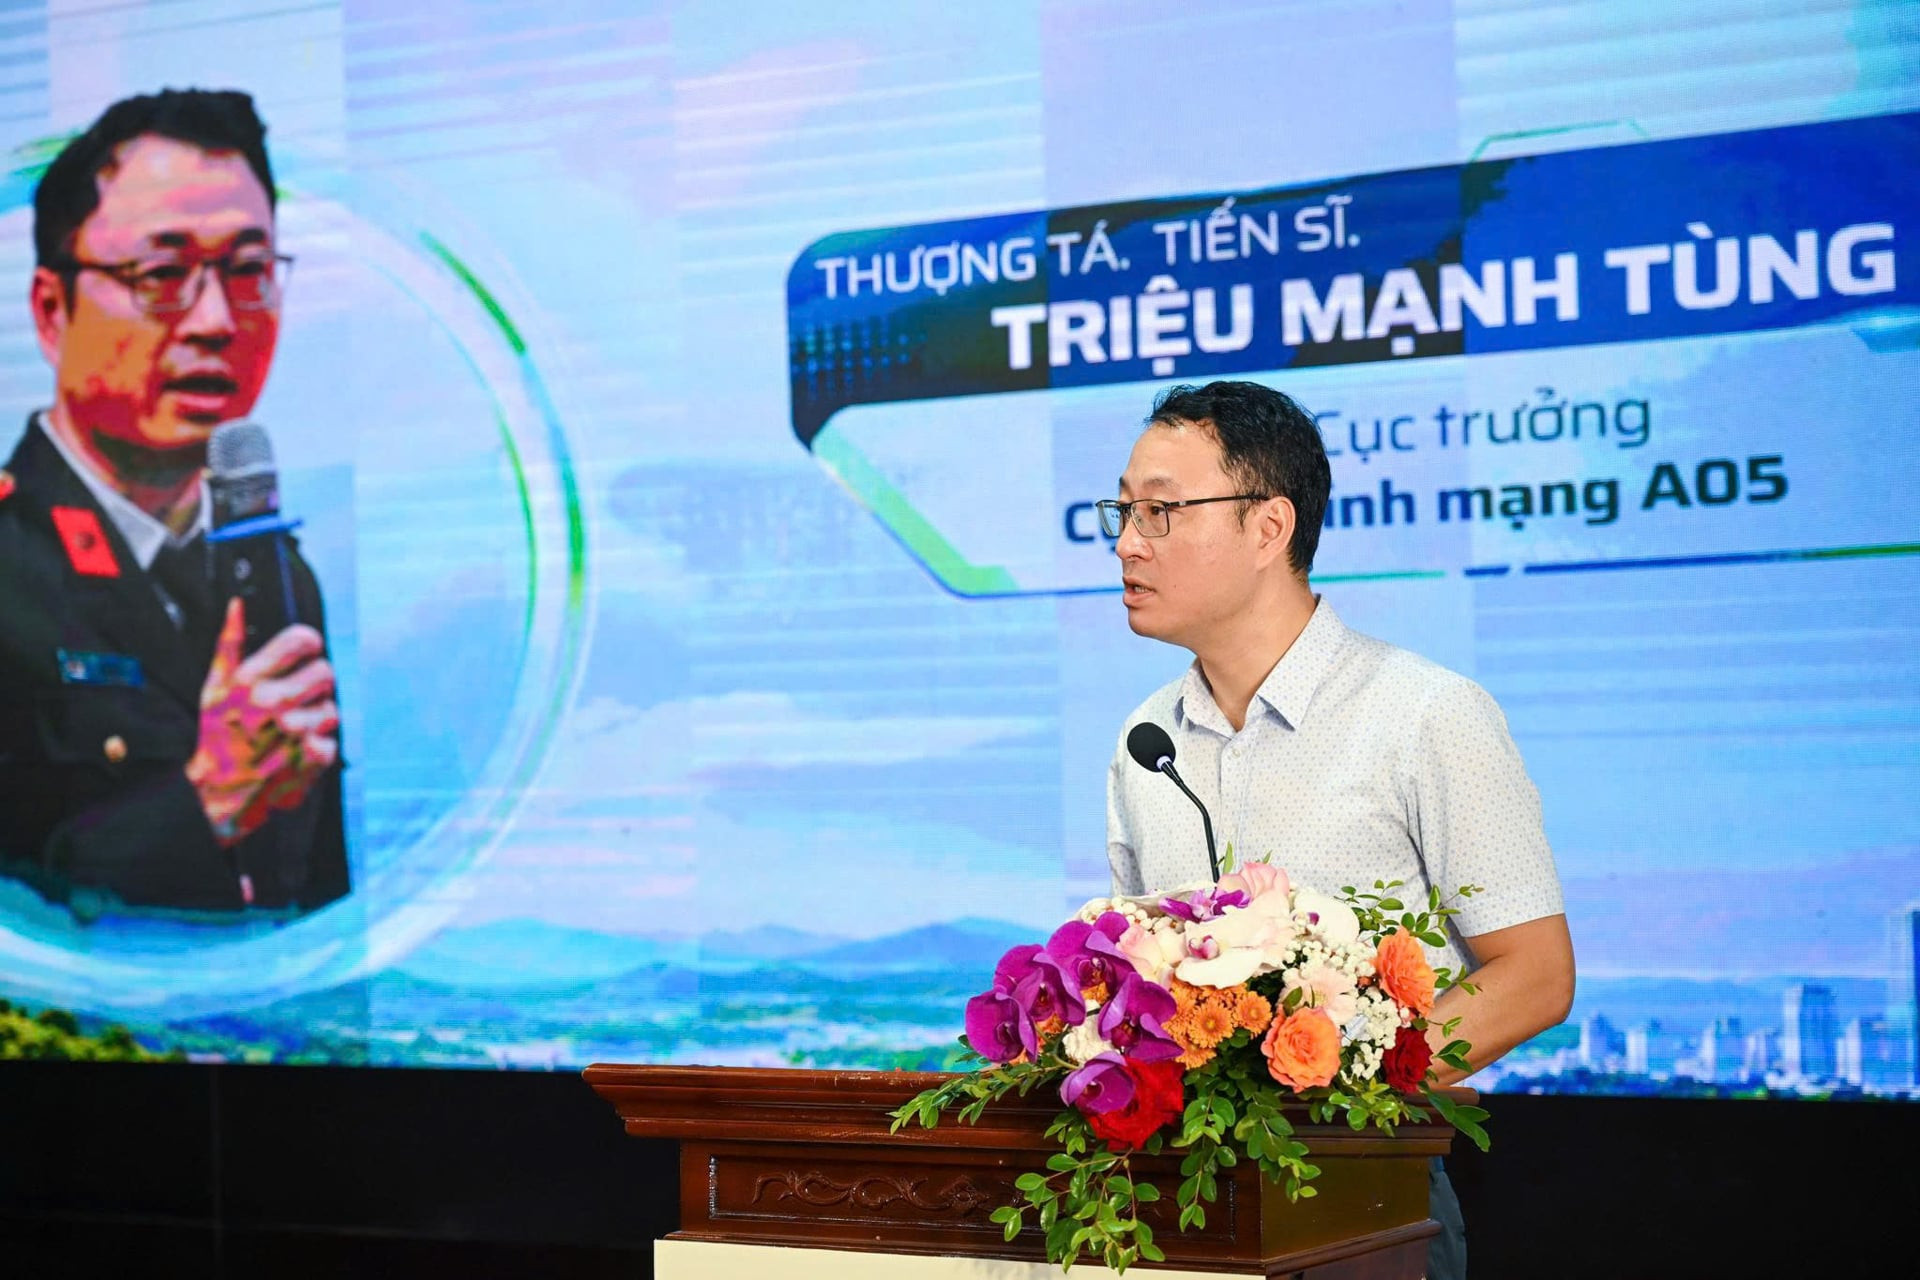
Tại hội thảo “An ninh năng lượng cho chuyển đổi xanh trong kỷ nguyên số” mới đây, Thượng tá Triệu Mạnh Tùng, Phó Cục trưởng Cục An ninh mạng (A05, Bộ Công an) cho biết, thời gian gần đây ghi nhận nhiều hoạt động tấn công nhằm vào lĩnh vực tài chính, ngân hàng và chứng khoán. Những sự cố này có thể gây thiệt hại về dữ liệu, tài sản và ảnh hưởng trực tiếp đến khách hàng.
Theo ông Tùng, hoạt động phát tán mã độc, mã hóa dữ liệu để tống tiền đang có dấu hiệu gia tăng và ngày càng được tổ chức chuyên nghiệp. Điều này đặt ra yêu cầu các cơ quan, tổ chức và doanh nghiệp phải chủ động nhận diện nguy cơ, triển khai biện pháp bảo vệ phù hợp, thay vì chỉ phản ứng khi hệ thống đã bị xâm nhập.
Một rủi ro khác là tốc độ luân chuyển dòng tiền sau khi tài khoản bị chiếm đoạt. Khi tiền được chuyển qua nhiều tài khoản và các lớp trung gian trong thời gian ngắn, việc lần theo dấu vết và kịp thời ngăn chặn trở nên khó khăn hơn. Vì vậy, bên cạnh bảo vệ hệ thống và dữ liệu, các tổ chức cung cấp dịch vụ tài chính cần chú trọng phát hiện giao dịch bất thường, xác minh thông tin và phối hợp nhanh với các bên liên quan khi có dấu hiệu rủi ro.
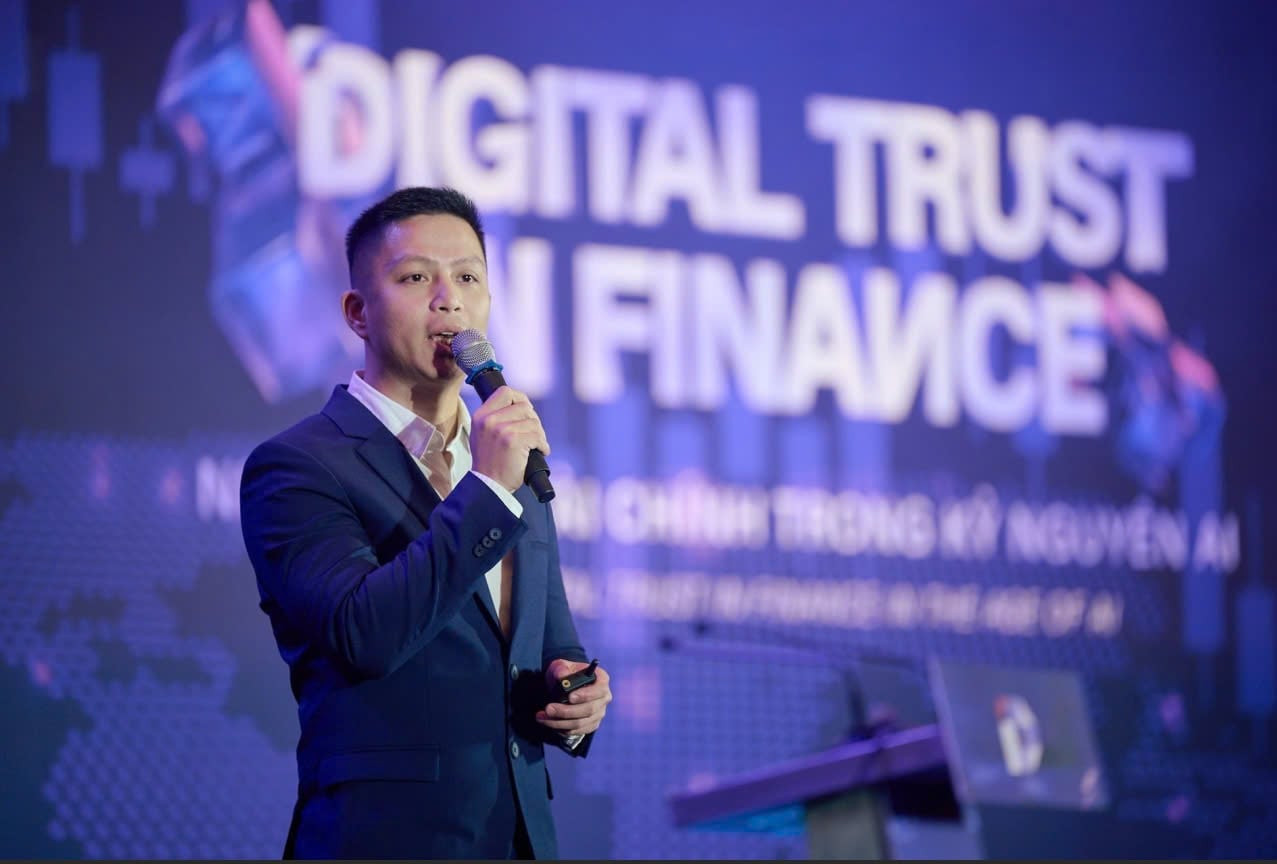
Đối với doanh nghiệp nói chung, nguy cơ không chỉ đến từ những cuộc tấn công trực tiếp vào hệ thống mà còn có thể bắt đầu từ tài khoản người dùng, dữ liệu bị lộ hoặc các hình thức giả mạo danh tính. Chuyên gia an ninh mạng Ngô Minh Hiếu (Hiếu PC), tại Diễn đàn Digital Trust in Finance 2026, cũng cảnh báo nguy cơ giả mạo hình ảnh, giọng nói bằng trí tuệ nhân tạo (AI). Trong bối cảnh đó, việc xác minh danh tính hay yêu cầu giao dịch không nên chỉ dựa vào hình ảnh, giọng nói hoặc thông tin nhận được qua một kênh duy nhất.
Doanh nghiệp cần chuẩn bị trước khi sự cố xảy ra
Từ thực tế các nguy cơ tấn công mạng, Thượng tá Triệu Mạnh Tùng nhấn mạnh yêu cầu đưa an ninh mạng vào ngay từ khâu đầu tư và thiết kế hệ thống, thay vì chỉ bổ sung các biện pháp bảo vệ sau khi hệ thống đã được xây dựng hoặc đưa vào vận hành.
Theo lãnh đạo A05, các cơ quan, tổ chức và doanh nghiệp cần tuân thủ đầy đủ quy định pháp luật về an ninh mạng, xác định cấp độ hệ thống thông tin và áp dụng biện pháp bảo vệ tương ứng. Giải pháp bảo đảm an toàn phải được triển khai đồng bộ, từ kỹ thuật, quy trình quản lý đến tổ chức vận hành. Với hệ thống đã hoạt động, doanh nghiệp cần rà soát, đánh giá và điều chỉnh kiến trúc hạ tầng khi cần thiết để đáp ứng yêu cầu bảo vệ.
Yêu cầu bố trí kinh phí bảo vệ an ninh mạng cũng đã được luật hóa. Theo khoản 1 Điều 38 Luật An ninh mạng số 116/2025/QH15, các cơ quan, tổ chức, doanh nghiệp nhà nước, tổ chức chính trị, tổ chức chính trị - xã hội và đơn vị sự nghiệp công lập do ngân sách nhà nước bảo đảm thuộc diện quy định phải bố trí tối thiểu 15% tổng kinh phí thực hiện các chương trình, đề án, dự án đầu tư chuyển đổi số, ứng dụng công nghệ thông tin để bảo vệ an ninh mạng. Với các đơn vị không thuộc diện này, khoản 2 Điều 38 quy định phải tự bảo đảm kinh phí bảo vệ an ninh mạng.
Quy định trên cho thấy bảo vệ an ninh mạng cần được tính đến trong kế hoạch đầu tư và chuyển đổi số, thay vì xem đây là khoản chi bổ sung chỉ thực hiện khi phát sinh sự cố. Tuy nhiên, doanh nghiệp cần xác định đúng phạm vi áp dụng của quy định để xây dựng kế hoạch nguồn lực phù hợp với loại hình và nghĩa vụ pháp lý của mình.
Một điểm đáng chú ý trong khuyến nghị của lãnh đạo A05 là doanh nghiệp không nên mặc định rằng đã có nhân sự chuyên trách, quy trình xử lý và các giải pháp kỹ thuật đồng nghĩa với việc có thể loại trừ nguy cơ bị tấn công. Trên thực tế, khi sự cố xảy ra, việc xác định nguyên nhân, phối hợp giữa các bộ phận, khắc phục hậu quả và duy trì hoạt động của hệ thống có thể rất phức tạp.
Do đó, doanh nghiệp cần xây dựng kịch bản ứng phó cụ thể, xác định rõ trách nhiệm của từng bộ phận và thường xuyên tổ chức diễn tập sát với tình huống thực tế. Việc phối hợp với cơ quan chức năng và đơn vị chuyên môn cũng cần được chuẩn bị từ trước, để khi phát sinh sự cố có thể nhanh chóng xác định đầu mối xử lý, triển khai các biện pháp cần thiết và hạn chế thiệt hại.
Quan trọng hơn, mục tiêu ứng phó không chỉ là ngăn chặn cuộc tấn công hay xử lý nguyên nhân kỹ thuật, mà còn phải bảo đảm khả năng duy trì và khôi phục hoạt động trong thời gian sớm nhất. Với doanh nghiệp cung cấp dịch vụ thiết yếu hoặc phụ thuộc nhiều vào nền tảng số, phương án dự phòng và kế hoạch duy trì hoạt động cần được chuẩn bị phù hợp với mức độ rủi ro của từng hệ thống.
Ở góc độ kỹ thuật, Viettel Telecom đề xuất mô hình bảo mật nhiều lớp, kết hợp các khâu phòng ngừa, bảo vệ, phát hiện và ứng phó. Cách tiếp cận này hướng tới phát hiện sớm dấu hiệu bất thường, hạn chế nguy cơ xâm nhập và rút ngắn thời gian xử lý khi sự cố xảy ra. Năng lực khôi phục dịch vụ an toàn cũng cần được chú trọng để giảm thiểu gián đoạn đối với doanh nghiệp và khách hàng.
Đối với lĩnh vực chứng khoán, sự cố VNDirect từng cho thấy tầm quan trọng của việc rà soát an toàn hệ thống giao dịch trực tuyến. Sau sự cố tháng 3/2024, cơ quan quản lý đã yêu cầu các công ty chứng khoán kiểm tra, đánh giá an toàn thông tin và rà soát hệ thống giao dịch. Đây là yêu cầu có ý nghĩa đối với toàn bộ hệ thống cung cấp dịch vụ giao dịch trên môi trường số, không chỉ riêng một doanh nghiệp.
Dù doanh nghiệp tăng cường đầu tư bảo mật, người sử dụng dịch vụ vẫn cần nâng cao cảnh giác. Với nhà đầu tư, các nguyên tắc như không chia sẻ mật khẩu, mã xác thực dùng một lần (OTP) hay thông tin đăng nhập; không truy cập đường dẫn lạ hoặc cài đặt ứng dụng không rõ nguồn gốc; xác minh độc lập các yêu cầu chuyển tiền và cung cấp thông tin vẫn rất cần thiết. Khi nghi ngờ tài khoản bị xâm nhập, cần nhanh chóng liên hệ đơn vị cung cấp dịch vụ qua kênh chính thức để được hỗ trợ.
An ninh mạng vì thế không thể chỉ dựa vào một giải pháp công nghệ hay sự cảnh giác của từng người dùng. Doanh nghiệp cần chủ động đầu tư, tổ chức quản trị rủi ro, chuẩn bị kịch bản ứng phó và diễn tập thường xuyên; đồng thời bảo đảm khả năng duy trì, khôi phục hoạt động khi xảy ra sự cố. Trong môi trường kinh doanh ngày càng phụ thuộc vào nền tảng số, sự chuẩn bị từ trước không chỉ giúp hạn chế thiệt hại mà còn góp phần bảo vệ khách hàng và duy trì niềm tin vào dịch vụ.
Thanh Lan